

Трети пореден ден училища, детски градини, съдебни палати и други обществени сгради в различни части на страната получават анонимни имейли с предупреждения за поставени взривни устройства. Сигналите доведоха до евакуация на стотици деца и служители и предизвикаха сериозно безпокойство сред родители и учители.
Темата коментираха експертът по киберсигурност и бивш служител на ГДБОП Явор Колев и Мария Стоицева, директор на 59-а детска градина „Елхица“ в София, в ефира на NOVA.
„Целта на такъв тип кибертероризъм е да се създаде паника. Обществото е изключително чувствително, когато става дума за децата“, заяви Колев.
По думите му подобни сигнали ангажират значителен ресурс на службите. При всяка получена заплаха полицията е длъжна да извърши проверка, независимо дали има индикации, че действително е поставено взривно устройство.
Нова вълна от бомбени заплахи: Сигнали постъпиха в София, Ловеч, Пловдив и Стара Загора
Мария Стоицева разказа, че в продължение на три дни детската градина е получавала заплашителни съобщения. В тях се твърдяло, че в сградата има взривно устройство и били отправяни заплахи за живота на хората вътре.
При първия сигнал ръководството незабавно подало информация на телефон 112 и в най-близкото районно управление. „Действали сме по протокол“, обясни Стоицева.
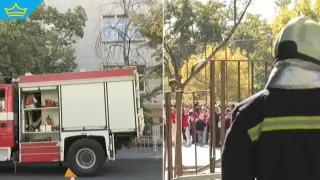
Децата били изведени от сградата, а охраната извършила предварителна проверка на двора. Докато полицията претърсвала сградата и района, служителите се стараели да не създават допълнително напрежение сред децата.
По думите на директорката още в първия ден заниманията на децата били преместени на открито, докато служителите на реда извършвали проверката.
След получения първи сигнал в детската градина бил проведен и извънреден инструктаж, на който служителите припомнили процедурите при заплаха за поставено взривно устройство.
Според Явор Колев по случая вече работи ГДБОП, като е потърсено съдействие и от международни партньори. По думите му при изпращането на съобщенията са използвани компрометирани сървъри в Латинска Америка и европейска държава.
Колев подчерта, че това не означава непременно, че извършителят се намира в една от тези държави. Разследващите проверяват логовете на сървърите и проследяват пътя на електронните съобщения.
Установяването на реалния произход на сигналите обаче може да отнеме време, тъй като са необходими проверки от различни институции и съответните съдебни процедури.
Междувременно институциите продължават да реагират на всеки сигнал по установения ред, докато разследването за авторите и целта на заплахите продължава.

За да коментираш, трябва да влезеш
Вход / Регистрацияв профила си или да се регистрираш!